Terraformのコードやセキュリティ設計をレビューします
できること
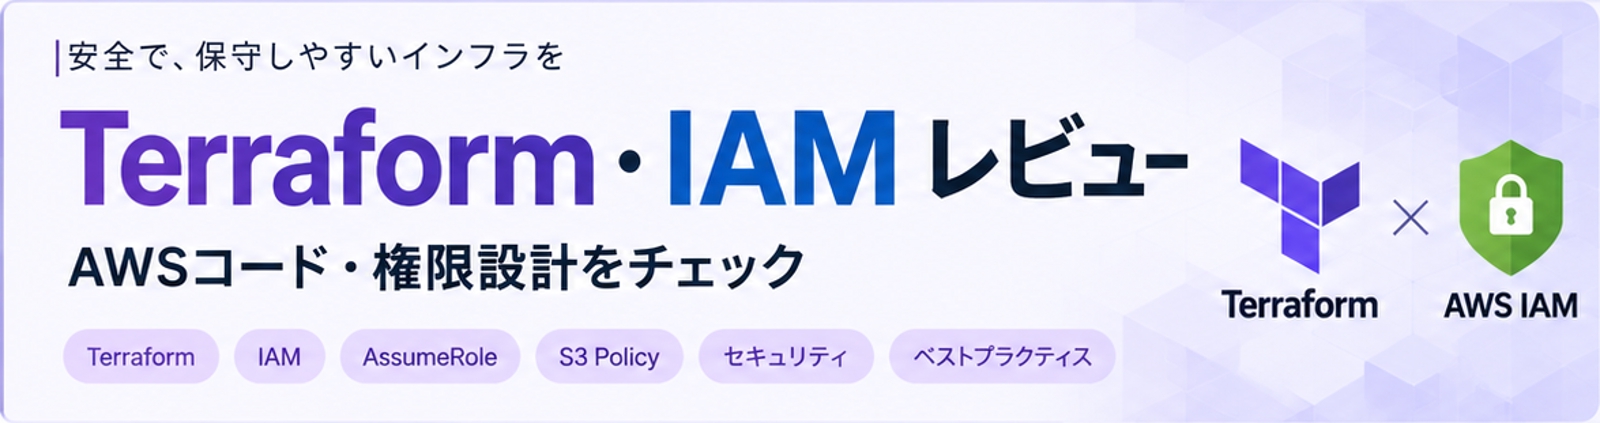
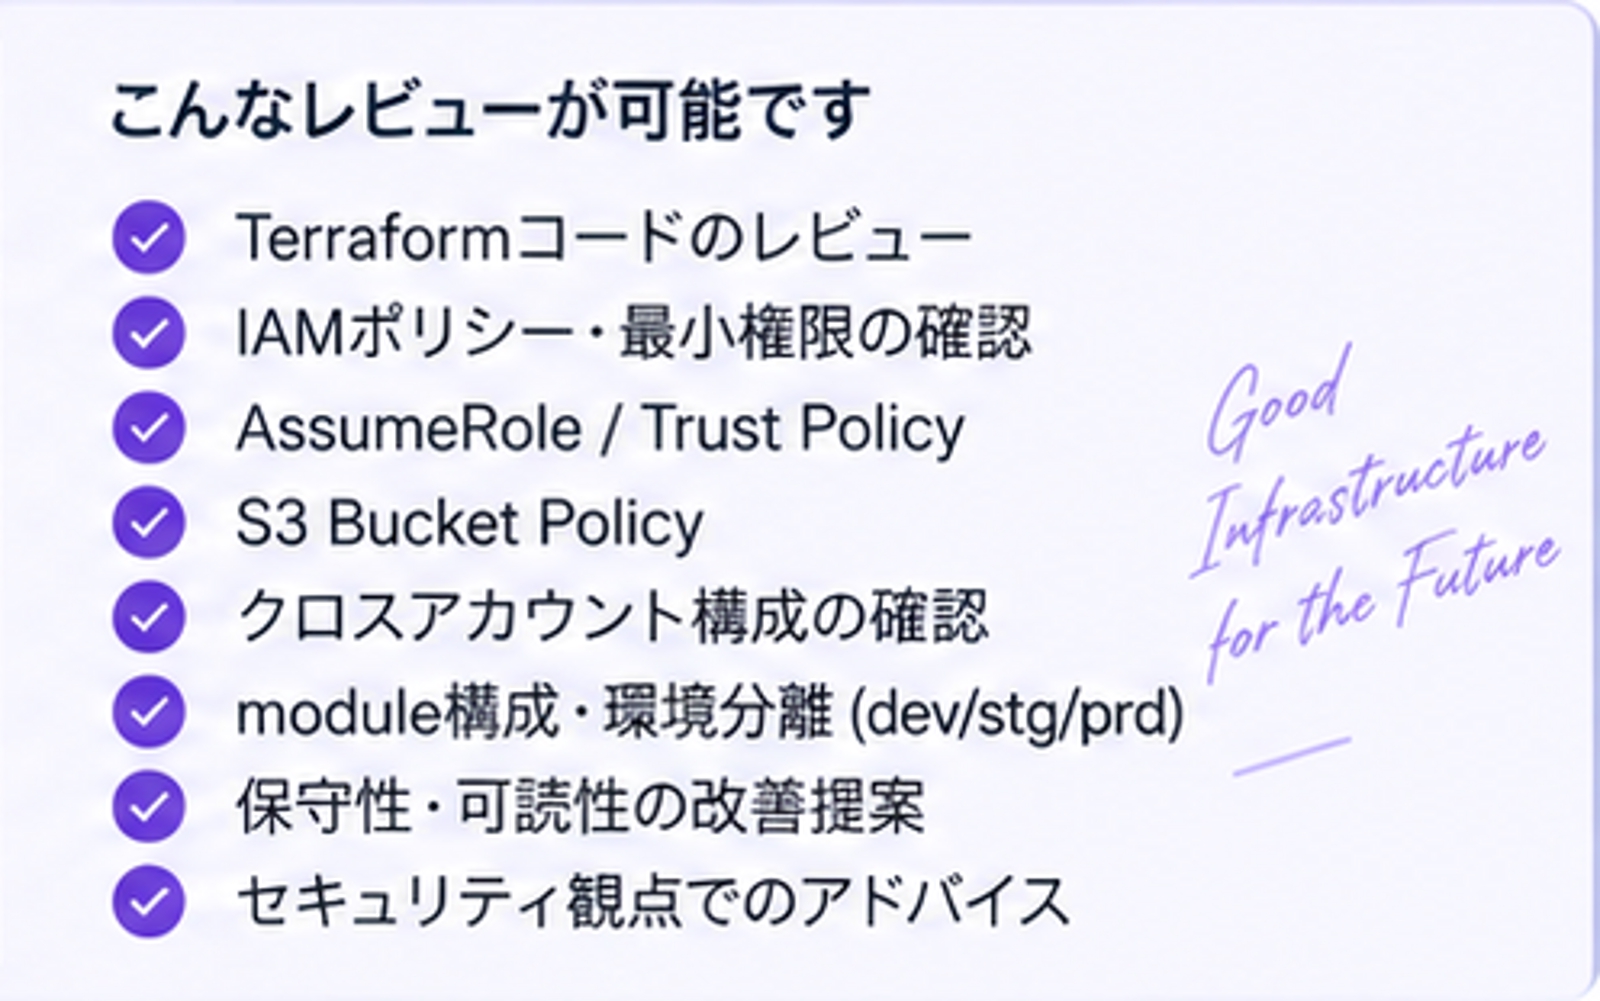
TerraformやAWS IAMについて、コード・構成・権限設計をレビューします。
「Terraformを書いたけれど、この構成でよいか不安」
「IAM Policyが広すぎないか確認してほしい」
「AssumeRoleやクロスアカウント構成が正しいか見てほしい」
「Terraformの書き方を改善したい」
といった相談に対応します。
単純なコード修正だけではなく、保守性・可読性・セキュリティ・AWSの設計観点からレビューします。
レビューできる内容
- Terraformコード
- resource / data / variable / outputの使い方
- module構成
- dev / stg / prdなど環境分離
- IAM Role
- IAM Policy
- AssumeRole
- Trust Policy
- S3 Bucket Policy
- クロスアカウントアクセス
- 最小権限設計
- Terraform Stateまわりの考え方
- Terraformコードの可読性・保守性
- AWS構成との整合性
レビュー時に見るポイント
たとえば以下のような観点で確認します。
- 必要以上に権限が広くないか
- Resource = "*" が適切か
- RoleとPolicyの責務が整理されているか
- Terraformコードが重複していないか
- module化すべき箇所があるか
- 環境ごとの差分管理が複雑になっていないか
- AWSリソース間の依存関係が適切か
- 将来的に変更しやすい構成になっているか
メンタープロフィール
レビュー
レビューは投稿されていません。
このメンターの他のプラン
あなたにおすすめの人気メンター