
インフラエンジニア歴14年。
オンプレミスの物理設計からAWSへのクラウド移行、SASE導入まで一貫して対応してきました。
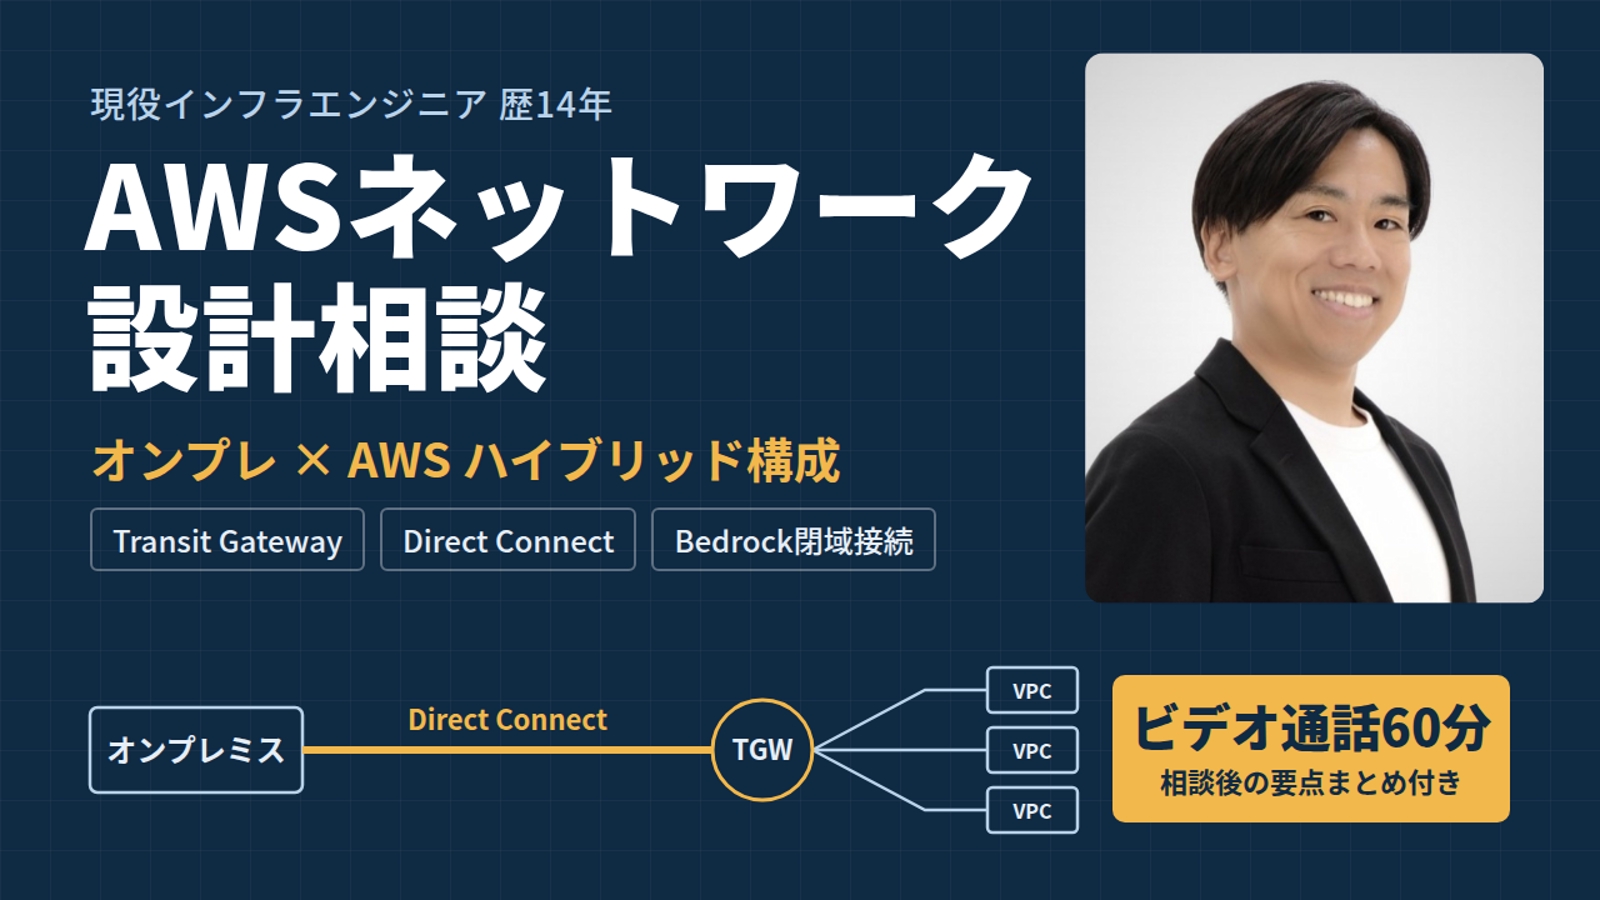
特に、オンプレミスとAWSを併用するハイブリッド構成のネットワーク設計を得意としています。
■ 得意領域
・オンプレミスとAWSを接続するハイブリッド構成の設計
・AWS Transit Gatewayを用いたマルチアカウント構成の設計
・Direct Connectによる閉域接続・冗長化の設計
・VPC設計(セグメント、ルーティング、セキュリティグループ / NACL)
・Amazon Bedrockなど、AWSサービスへの閉域接続
・オンプレミスネットワークの設計・構築、SASE導入
■ 実績の一例
・3つのAWSアカウントをTransit Gatewayに集約し、アカウントごとに引き込んでいた
Direct Connect 2回線を1回線へ統合。構成の簡素化と回線コストの削減を実現
・機密性の高い研究データを扱う環境向けに、Amazon BedrockをDirect Connect経由で
閉域接続し、インターネットを経由せずに生成AIを利用できる環境を構築
・一部システムをオンプレミスに残すハイブリッド構成で、Direct Connect 2回線による
冗長化とTransit Gatewayによる接続集約を設計・構築
■ こんな方に
・オンプレとAWSを併用するハイブリッド構成で、接続やルーティングの設計に悩んでいる
・AWSのネットワーク構成をどう組むべきか判断に迷っている
・マルチアカウント構成の接続設計で手が止まっている
・Direct Connectの構成や冗長化、コスト最適化について相談したい
・生成AI(Bedrock)をインターネットを経由せずに社内から使いたい
・机上の知識ではなく、実際に動かしてきた人の意見が欲しい
■ 補足
構成図やドキュメントを見ながら、既存構成・予算・運用体制といった実際の制約を踏まえて、
現実的な選択肢を一緒に整理します。
・3つのAWSアカウントをTransit Gatewayに集約する構成を設計・構築
・アカウントごとに引き込んでいたDirect Connect 2回線を、
Transit Gatewayによるアカウント間接続により1回線へ統合。
構成の簡素化と回線コストの削減を実現
・機密性の高い研究データを扱う環境向けに、Amazon BedrockをDirect Connect経由で
閉域接続し、インターネットを経由せずに生成AIを利用できる環境を構築
■ AWS
・オンプレミスからAWSへの移行プロジェクトにて、一部システムをオンプレミスに残すハイブリッド構成のネットワークを設計・構築
- VPC設計(セグメント設計、ルーティング設計)
- セキュリティグループ / NACLによるセキュリティ設計
- Direct Connect 2回線による冗長構成で、オンプレミスとAWS間の接続を設計・構築
- Transit Gatewayによるオンプレ環境とVPC間の接続集約
- ベンダー調整
・AWS上への仮想FW(Cisco ASAv)導入。EC2設計から構築、テスト、バージョンアップ対応まで
■ その他クラウド・ネットワーク
・オンプレミスからOCIへの移行(Fast Connect / VPN Connectによる冗長化、Palo Alto導入)
・大手企業のバックボーン、SD-WAN、無線LAN、SASE(Zscaler)の設計・構築・運用
・クレジットカード会社のコアNW・コールセンターNW(機器約170台)リプレースでPLを担当
使用機器:Cisco / Fortigate / Palo Alto / Arista など
時間帯は柔軟に対応可能ですので、まずはご相談ください。